
AI大模型安全:筑牢防线,守护数字世界的稳定与信任
AI大模型安全是当今科技领域备受瞩目的关键议题。随着AI技术的飞速发展,大模型在诸多领域展现出强大的能力,然而其安全问题也日益凸显,引发了广泛关注与深入思考。
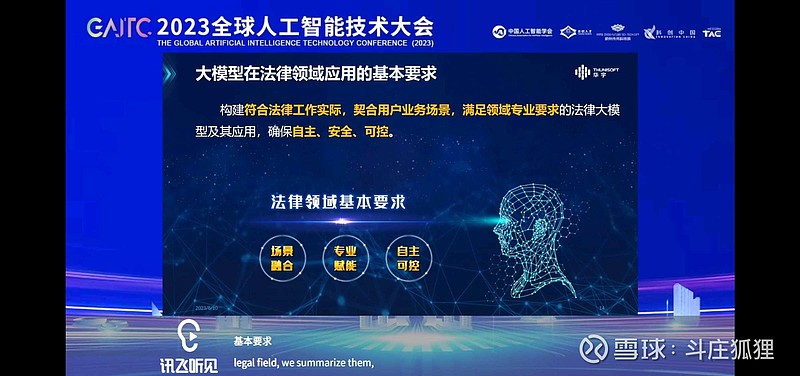
AI大模型安全涵盖多个层面。首先是数据安全,大模型的训练依赖海量数据,数据的准确性、完整性以及隐私保护至关重要。若数据存在偏差或被恶意篡改,将直接影响模型输出的可靠性与公正性,甚至可能导致严重后果。比如在一些医疗诊断模型中,如果训练数据有误,可能会给出错误的诊断结果,危及患者生命。数据隐私保护也是不容忽视的环节,大量包含个人信息的数据被用于训练,一旦泄露,会给个人带来极大风险。
模型本身的安全性同样关键。大模型架构复杂,其内部的算法和参数设置可能存在漏洞或被攻击的风险。恶意攻击者可能通过操纵模型输入、干扰模型训练过程等方式,使模型产生错误输出或偏离正常运行轨道。例如,黑客可能尝试利用模型中的弱点来篡改金融预测模型的结果,从而扰乱金融市场秩序。而且,模型的可解释性也是安全考量的一部分。当模型做出决策时,如果无法清晰解释其依据,那么在实际应用中就难以评估其安全性和可靠性,容易引发信任危机。
AI大模型的应用场景安全也值得关注。在自动驾驶领域,模型的安全运行关乎道路交通安全,任何故障或被攻击都可能导致严重的交通事故。在智能安防系统中,模型的准确性和稳定性直接影响到对安全威胁的监测与防范效果。一旦模型出现问题,可能会误判或漏判,给社会安全带来隐患。
为保障AI大模型安全,需要多方共同努力。科研人员应不断加强技术研究,提高模型的鲁棒性和抗攻击能力,优化数据处理与模型架构设计。建立完善的安全评估机制,对模型进行全面、深入的安全测试与验证,及时发现并修复潜在安全问题。法律法规的完善也不可或缺,明确数据使用规范、模型安全标准以及违规处罚措施,为大模型安全提供法律保障。
企业在AI大模型应用过程中,要强化安全意识,严格遵守相关规定,加强内部安全管理。对模型的开发、部署和维护进行全流程监控,确保各个环节的安全性。用户也应提高自身安全素养,了解AI大模型的潜在风险,合理使用相关技术,避免因自身行为导致安全漏洞。
AI大模型安全是一个系统性工程,涉及数据、模型、应用等多个方面。只有通过各方协同合作,不断完善技术、加强管理、健全法规,才能有效保障AI大模型安全,使其更好地服务于社会发展,为人类创造更多福祉,同时避免因安全问题带来巨大的损失和危害。在未来的发展中,持续关注和解决AI大模型安全问题将是推动AI技术健康发展的重要基石。
相关文章