
AI赋能代码审计 精准排查软件代码安全隐患
在数字化转型全面渗透各行各业的当下,软件系统承载着企业核心业务流转、用户数据存储与交互的关键职能,代码作为软件的底层载体,其安全性与合规性直接决定了整个数字生态的抗风险能力,而传统人工代码审计模式受限于人力成本、审计周期、人员技术水平差异等多重因素,早已难以适配快速迭代的敏捷开发节奏与日益复杂的攻击场景。
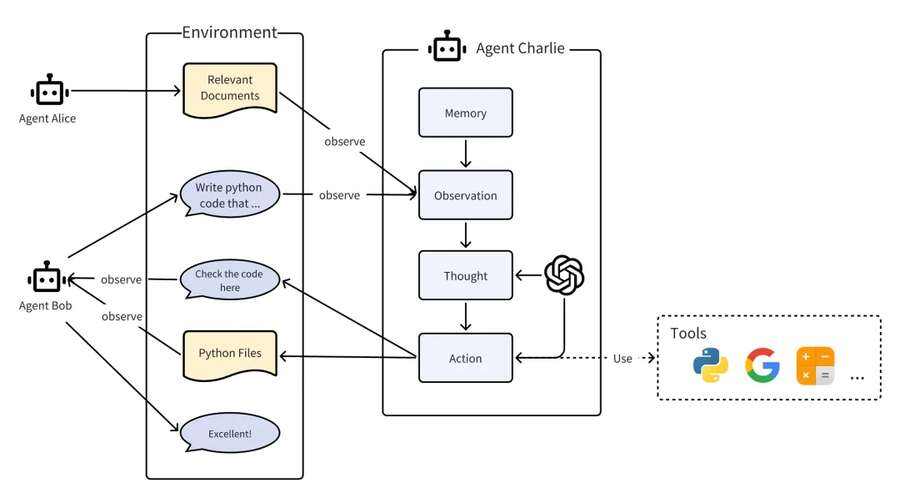
随着人工智能技术的不断成熟,AI代码审计凭借其高效、精准、可扩展的特性,正逐渐成为软件安全保障体系中不可或缺的核心环节。传统人工审计往往需要安全工程师逐行梳理代码逻辑,针对不同编程语言、不同框架的项目还要调整审计思路,面对动辄数十万行甚至上百万行的代码库,不仅耗时耗力,还容易因疲劳或经验盲区出现漏判、误判的情况。而AI代码审计工具依托深度学习、自然语言处理、知识图谱等技术,能够在短时间内完成对大规模代码的全量扫描,快速识别出SQL注入、跨站脚本、缓冲区溢出、权限绕过等常见安全漏洞,还能对代码中的逻辑缺陷、合规风险点进行排查,极大提升了审计效率,缩短了安全反馈周期,让安全左移的理念能够真正落地到开发全流程中。
AI代码审计的核心优势不仅体现在效率层面,更体现在其对复杂漏洞的挖掘能力上。传统的静态代码分析工具大多依赖规则匹配,只能识别已知的、有明确特征的漏洞,对于经过变形、隐藏的漏洞或者逻辑复杂的业务漏洞往往无能为力。而AI模型可以通过学习海量的漏洞样本、安全编码规范以及真实业务场景下的攻击案例,建立起对代码安全逻辑的深度理解,能够识别出规则库中没有覆盖的新型漏洞,甚至可以结合代码的上下文语义、业务流程逻辑,推断出潜在的安全风险。比如在一些涉及交易、支付的业务系统中,AI可以通过分析代码中参数传递、权限校验、数据校验的完整链路,发现人工审计时容易忽略的逻辑漏洞,像越权访问、金额篡改、交易回滚异常等问题,这些漏洞往往没有固定的代码特征,却会给企业带来巨大的经济损失和品牌声誉影响。
不过,当前AI代码审计技术仍处于不断发展完善的阶段,面临着不少亟待解决的挑战。首先是模型的准确率问题,AI模型的训练效果高度依赖训练数据的质量和多样性,如果训练样本存在偏差、覆盖场景有限,就容易在实际应用中出现误报率高或者漏报的情况,尤其是面对一些小众编程语言、自研框架或者高度定制化的业务代码时,AI模型的表现往往会大打折扣。其次是代码语义理解的深度不足,代码不仅是逻辑的载体,还承载着特定的业务规则和设计意图,AI模型虽然能够识别语法层面的问题,但对于复杂业务逻辑下的安全风险,还难以做到完全精准的判断,很多时候仍需要人工进行二次确认。AI代码审计还面临着数据安全与隐私保护的问题,企业在使用AI审计工具时,往往需要将代码上传到平台或者提供给模型训练,而代码中可能包含企业的核心商业秘密、敏感业务逻辑,一旦出现数据泄露,后果不堪设想,这也是很多企业对AI代码审计持观望态度的重要原因。
尽管存在诸多挑战,AI代码审计的发展前景依然十分广阔。未来,随着大语言模型技术的不断突破,AI对代码语义和业务逻辑的理解能力将持续提升,能够实现更精准的漏洞识别和更智能的修复建议生成,甚至可以自动生成安全补丁,辅助开发人员快速修复问题。联邦学习、差分隐私等技术的应用,也将有效解决代码数据的安全共享问题,让企业可以在保护自身代码隐私的前提下,借助AI技术提升代码安全水平。AI代码审计还将与DevSecOps流程深度融合,嵌入到代码提交、构建、测试等各个环节,实现安全检测的自动化、智能化,让安全能力内生于开发流程,而不是作为事后的补救措施。
在网络安全形势愈发严峻的今天,代码安全作为数字安全的第一道防线,其重要性不言而喻。AI代码审计作为传统安全审计模式的重要补充和升级方向,正在推动软件安全保障体系向更高效、更智能的方向演进。我们有理由相信,随着技术的不断成熟和应用场景的不断拓展,AI代码审计将为数字经济的健康发展筑牢坚实的安全底座,帮助企业在享受数字化便利的有效抵御各类网络安全风险。